Chaque fois qu'un internaute tape une adresse web, une requête silencieuse part dans les coulisses d'internet. Cette requête transite par des serveurs DNS (Domain Name System) qui traduisent un nom de domaine lisible en adresse IP compréhensible par les machines. Ce mécanisme est invisible, automatique — et potentiellement dangereux. Le dns leakage, ou fuite DNS, survient lorsque ces requêtes s'échappent hors du tunnel sécurisé censé les protéger. Résultat : votre fournisseur d'accès, votre gouvernement, ou n'importe quel acteur malveillant peut observer vos habitudes de navigation, même si vous utilisez un VPN. Selon une enquête sur la sensibilisation à la sécurité en ligne, 60 % des internautes ignorent totalement ce concept. Ce chiffre doit changer.
Comprendre le fonctionnement du DNS
Le DNS (Domain Name System) fonctionne comme un annuaire téléphonique géant. Quand vous tapez « google.com » dans votre navigateur, votre ordinateur ne sait pas où se trouve ce site. Il envoie donc une requête à un serveur DNS qui répond : « L'adresse IP de google.com est 142.250.74.46. » Votre navigateur peut alors établir la connexion. Ce processus se répète des milliards de fois par jour à travers le monde.
La gestion de ces serveurs DNS est encadrée par plusieurs acteurs. L'ICANN (Internet Corporation for Assigned Names and Numbers) supervise l'architecture globale du système. En pratique, c'est votre fournisseur d'accès à internet (FAI) qui gère les serveurs DNS que votre appareil utilise par défaut — à moins que vous ne les ayez changés manuellement. Ce point est capital pour comprendre les fuites.
Par défaut, toutes vos requêtes DNS passent donc par votre FAI. Cela signifie que votre opérateur sait exactement quels sites vous visitez, à quelle heure, et avec quelle fréquence. Cette collecte de données est légale dans de nombreux pays. Certains FAI revendent même ces informations à des régies publicitaires. La vie privée des utilisateurs dépend donc directement de la manière dont les requêtes DNS sont acheminées.
Des alternatives existent. Des serveurs DNS publics comme ceux de Cloudflare (1.1.1.1) ou de Google (8.8.8.8) permettent de contourner les serveurs de votre opérateur. Mais même avec ces alternatives, une fuite DNS peut survenir si la configuration réseau n'est pas correctement établie. C'est là que le problème devient technique.
Qu'est-ce qu'un dns leakage exactement ?
Le dns leakage désigne une situation précise : vos requêtes DNS transitent en dehors du tunnel chiffré de votre VPN, exposant ainsi vos données à des tiers non autorisés. En théorie, un VPN doit encapsuler l'intégralité de votre trafic internet — y compris les requêtes DNS — dans un tunnel sécurisé. En pratique, des failles techniques peuvent briser cette protection.
Ces fuites surviennent pour plusieurs raisons. Un système d'exploitation mal configuré peut continuer à envoyer des requêtes DNS via les serveurs du FAI même lorsque le VPN est actif. Windows est particulièrement concerné : depuis Windows 8, Microsoft a introduit une fonctionnalité appelée Smart Multi-Homed Name Resolution qui envoie les requêtes DNS à plusieurs serveurs simultanément pour accélérer la navigation — contournant ainsi le VPN.
Les déconnexions intempestives du VPN constituent une autre cause fréquente. Lorsque la connexion VPN tombe brièvement, le système bascule automatiquement sur les serveurs DNS du FAI. Si le VPN ne dispose pas de mécanisme de protection (comme un kill switch), ces quelques secondes suffisent à exposer des données sensibles.
Une étude citée par NordVPN révèle que 25 % des utilisateurs de VPN sont exposés à des fuites DNS sans le savoir. Ce chiffre illustre l'écart entre la perception de sécurité qu'offre un VPN et la réalité technique. Utiliser un VPN ne garantit pas automatiquement l'absence de fuites.
Les risques concrets pour votre vie privée
Une fuite DNS expose d'abord votre historique de navigation. Même si le contenu des pages visitées reste chiffré par le protocole HTTPS, les noms de domaine des sites consultés sont visibles. Votre FAI peut donc dresser un profil précis de vos centres d'intérêt, de vos habitudes financières, de vos convictions politiques ou religieuses.
Dans des pays à régime autoritaire, cette exposition peut avoir des conséquences directes sur la sécurité physique des personnes. Des journalistes, militants ou dissidents utilisant un VPN pour contourner la censure se retrouvent ainsi exposés malgré eux. L'Electronic Frontier Foundation (EFF) documente régulièrement ces cas où des protections techniques défaillantes ont mis des individus en danger.
Sur un plan commercial, les fuites DNS permettent à des acteurs publicitaires de reconstituer vos profils de consommation. Les données DNS vendues ou interceptées alimentent des systèmes de ciblage comportemental. Votre navigation devient une marchandise, sans votre consentement explicite.
Les entreprises ne sont pas épargnées. Un salarié en télétravail dont le VPN professionnel fuit des requêtes DNS peut exposer des informations stratégiques sur les partenaires, clients ou services internes de son organisation. Une requête vers « erp-interne.monentreprise.com » suffit à révéler l'existence d'un système critique.
Comment se protéger contre les fuites DNS
La première mesure consiste à choisir un fournisseur VPN sérieux. Des services comme NordVPN ou ExpressVPN intègrent nativement une protection contre les fuites DNS, en forçant le routage de toutes les requêtes DNS à travers leurs propres serveurs chiffrés. Avant de souscrire un abonnement, vérifiez explicitement que cette fonctionnalité est documentée et activée par défaut.
Voici les mesures concrètes à mettre en place pour réduire le risque de fuite DNS :
- Activer le kill switch de votre VPN, qui coupe automatiquement la connexion internet si le tunnel VPN se déconnecte
- Configurer manuellement des serveurs DNS chiffrés (DNS over HTTPS ou DNS over TLS) comme ceux de Cloudflare (1.1.1.1) ou d'OpenDNS
- Désactiver la fonctionnalité Smart Multi-Homed Name Resolution sur Windows via les paramètres de stratégie de groupe
- Utiliser un système d'exploitation orienté confidentialité comme Tails OS ou Whonix pour les usages sensibles
- Vérifier régulièrement l'absence de fuites avec des outils de test dédiés, même après une mise à jour du système ou du VPN
Sur les appareils mobiles, la vigilance s'impose aussi. Les smartphones basculent fréquemment entre Wi-Fi et données cellulaires, ce qui peut provoquer des interruptions de tunnel VPN et donc des fuites temporaires. Certaines applications VPN mobiles gèrent mieux ces transitions que d'autres — vérifier les avis techniques avant de choisir.
Configurer le protocole DNS over HTTPS (DoH) directement dans le navigateur constitue une couche de protection supplémentaire. Firefox et Chrome proposent cette option nativement depuis 2020. Elle chiffre les requêtes DNS indépendamment du VPN, offrant une protection partielle même en l'absence de tunnel.
Les outils pour vérifier l'étanchéité de votre connexion
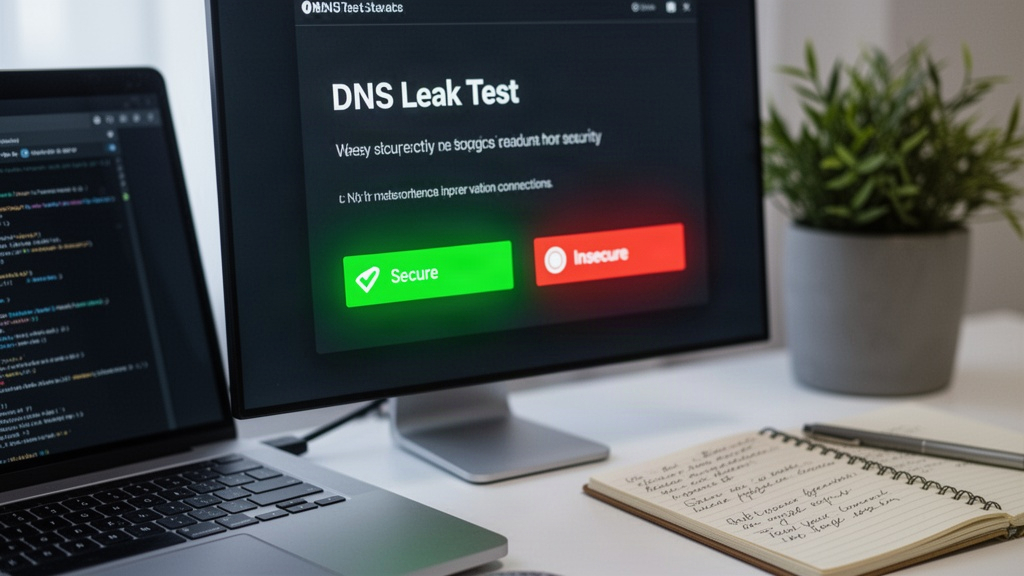
Tester soi-même la présence d'une fuite DNS ne demande ni compétences avancées ni logiciel payant. Plusieurs outils en ligne permettent d'obtenir un diagnostic en quelques secondes. dnsleaktest.com est l'une des références : il analyse les serveurs DNS utilisés par votre connexion et affiche leur localisation géographique ainsi que leur propriétaire. Si vous voyez apparaître les serveurs de votre FAI alors que votre VPN est actif, vous êtes en situation de fuite.
ipleak.net propose une analyse plus complète. L'outil vérifie simultanément l'adresse IP visible, les serveurs DNS utilisés, les éventuelles fuites WebRTC (une technologie de communication en temps réel qui peut révéler votre IP réelle même sous VPN) et les informations IPv6. Ce dernier point est souvent négligé : beaucoup de VPN protègent le trafic IPv4 mais laissent filtrer les requêtes IPv6.
L'Electronic Frontier Foundation propose également Cover Your Tracks, un outil qui évalue l'empreinte numérique laissée par votre navigateur. Bien qu'il ne se concentre pas exclusivement sur les DNS, il donne une vision globale de votre exposition en ligne.
Effectuer ces tests doit devenir un réflexe. À chaque changement de réseau (passage d'un Wi-Fi public à un réseau domestique, mise à jour du VPN, changement d'opérateur), un test de fuite DNS prend moins d'une minute et peut éviter des semaines d'exposition involontaire. La sécurité en ligne n'est pas un état permanent — c'est une vérification continue.
En 2026, les outils de surveillance du trafic internet se multiplient. Les navigateurs modernes, les systèmes d'exploitation et les applications réseau évoluent rapidement, parfois au détriment de configurations de confidentialité établies. Maintenir une hygiène numérique active, en combinant un VPN fiable, des serveurs DNS chiffrés et des tests réguliers, reste la méthode la plus robuste pour garder ses requêtes DNS hors de portée des regards indiscrets.